 帮助中心
Appearance
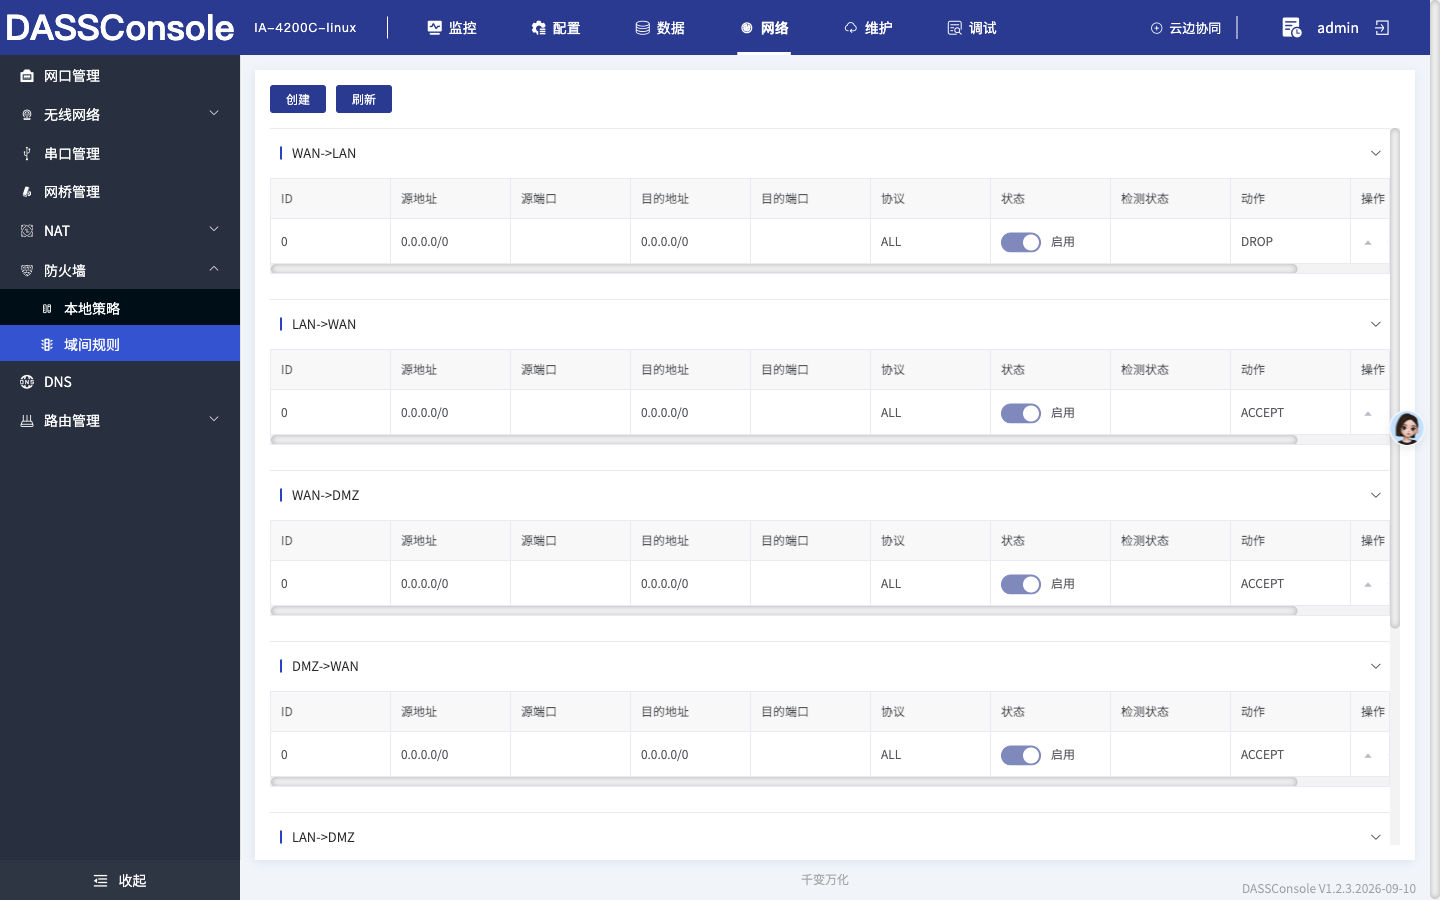
域间规则
适用版本:DASS5(当前版本)
前提:已登录 DASSConsole;需已开启 hms-network 服务
【说明】:用于配置盒子在不同安全域之间做转发(FORWARD)时的过滤规则。
【入口】:网络 → 防火墙 → 域间规则
页面提供:创建域间规则、调整规则优先级、启停域间规则、编辑域间规则、删除域间规则。
功能概述
配置盒子在不同安全域之间做转发(FORWARD)时的过滤规则。
核心价值:控制"生产网 ↔ 办公网 ↔ 外网"之间谁能访问谁,是跨网段隔离的核心手段。
使用场景
- 限制生产网与办公网互访,只放行必要端口(如 502);
- 多安全域场景下按最小放行原则收敛跨域流量。
前置条件
- 已登录;已开启
hms-network服务; - 已在「网口管理」里配好安全域(否则规则没有作用对象);
- 已明确跨域业务依赖(放行哪些端口、哪些方向)。
创建域间规则
【说明】:用于新增域间规则。
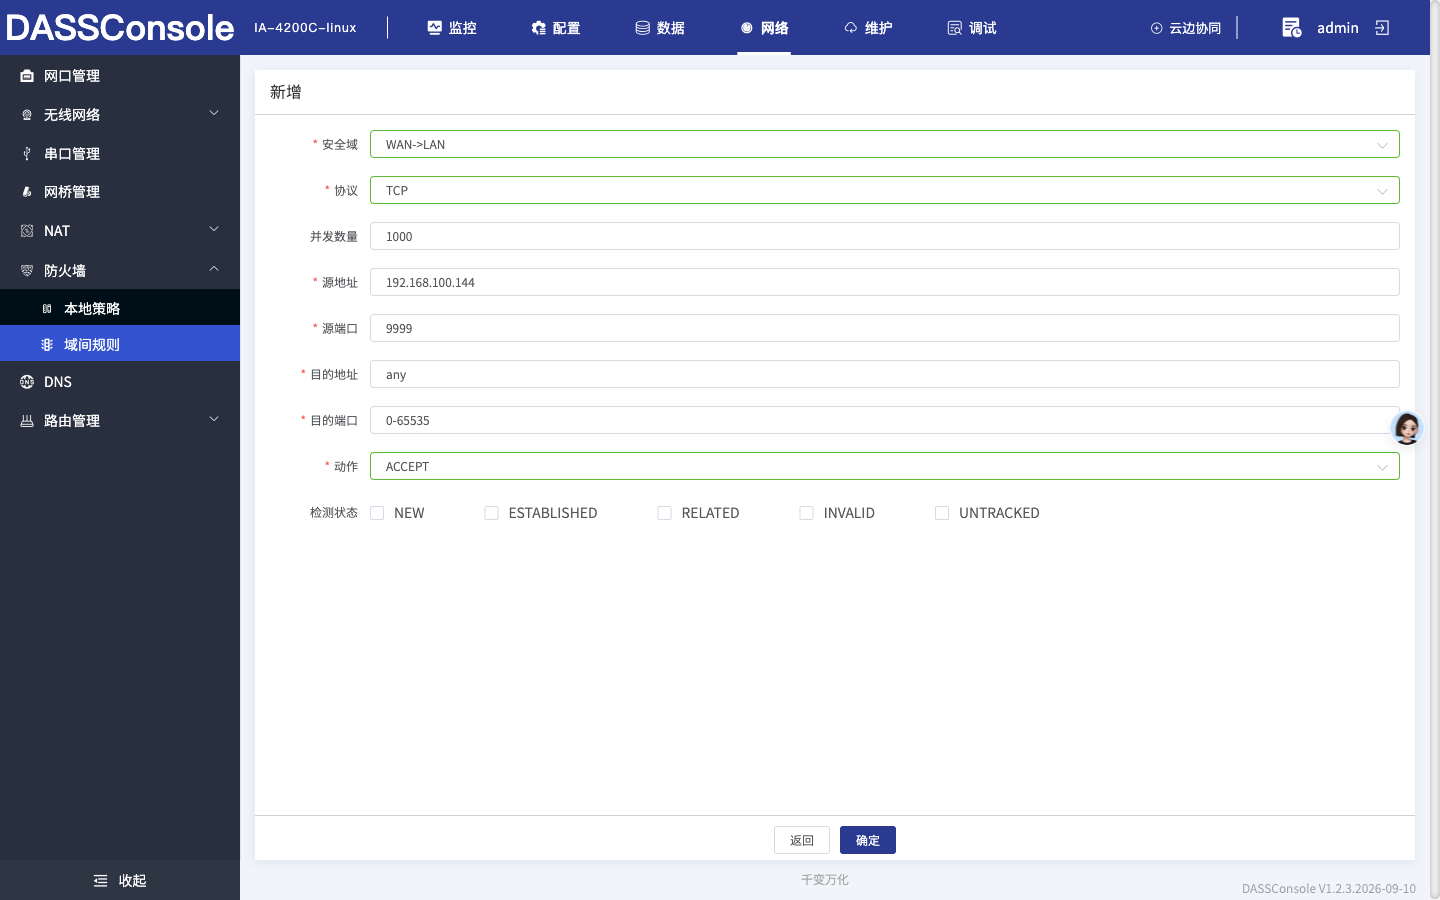
字段说明
安全域
| 取值 | 默认策略 | 建议 |
|---|---|---|
| WAN-LAN | DROP | 应添加白名单对象 |
| LAN-WAN | ACCEPT | 应添加黑名单对象 |
| WAN-DMZ | ACCEPT | 应添加黑名单 |
| DMZ-WAN | ACCEPT | 应添加黑名单 |
| LAN-DMZ | ACCEPT | 应添加黑名单 |
| DMZ-LAN | DROP | 应添加白名单 |
其他字段
| 字段 | 说明 |
|---|---|
| 源地址 | 默认 any,即域内任意地址 |
| 并发数量 | 单位时间(s)内最多能转发的数据包量 |
| 目的地址 | 目的 ip,默认 any |
| 协议 | TCP、UDP、ICMP、ALL |
| 源端口 | 默认 0-65535 的任意端口,协议为 TCP / UDP 时才出现 |
| 目的端口 | 默认 0-65535 的任意端口,协议为 TCP / UDP 时才出现 |
源 MAC 地址字段在当前版本的表单中未出现:实测 6 个安全域 ×
ALL/TCP组合,字段固定为安全域 / 协议 / 并发数量 / 源地址 / (源端口 / 目的端口) / 目的地址 / 动作 / 检测状态,没有「源 MAC 地址」。此处保留该行待开发确认。协议选
ALL时不显示端口与检测状态;选TCP/UDP时才出现源端口 / 目的端口 / 检测状态。
动作
| 取值 | 说明 |
|---|---|
| ACCEPT | 允许数据包通过 |
| DROP | 直接丢弃数据包,且不回应,发送端需要等到超时才知道结果 |
| REJECT | 拒绝数据包通过,并回应发送端拒绝信息 |
检测状态
| 取值 | 说明 |
|---|---|
| NEW | 建立连接时第一次握手的状态 |
| ESTABLISHED | 建立连接时第二次握手及之后的状态 |
| RELATED | 被动产生的数据包的状态,依赖于一个 ESTABLISHED 的连接 |
| INVALID | 数据包无法被识别属于哪个链接或无状态 |
| UNTRACKED | 报文未被追踪,无法找到相关链接 |
操作
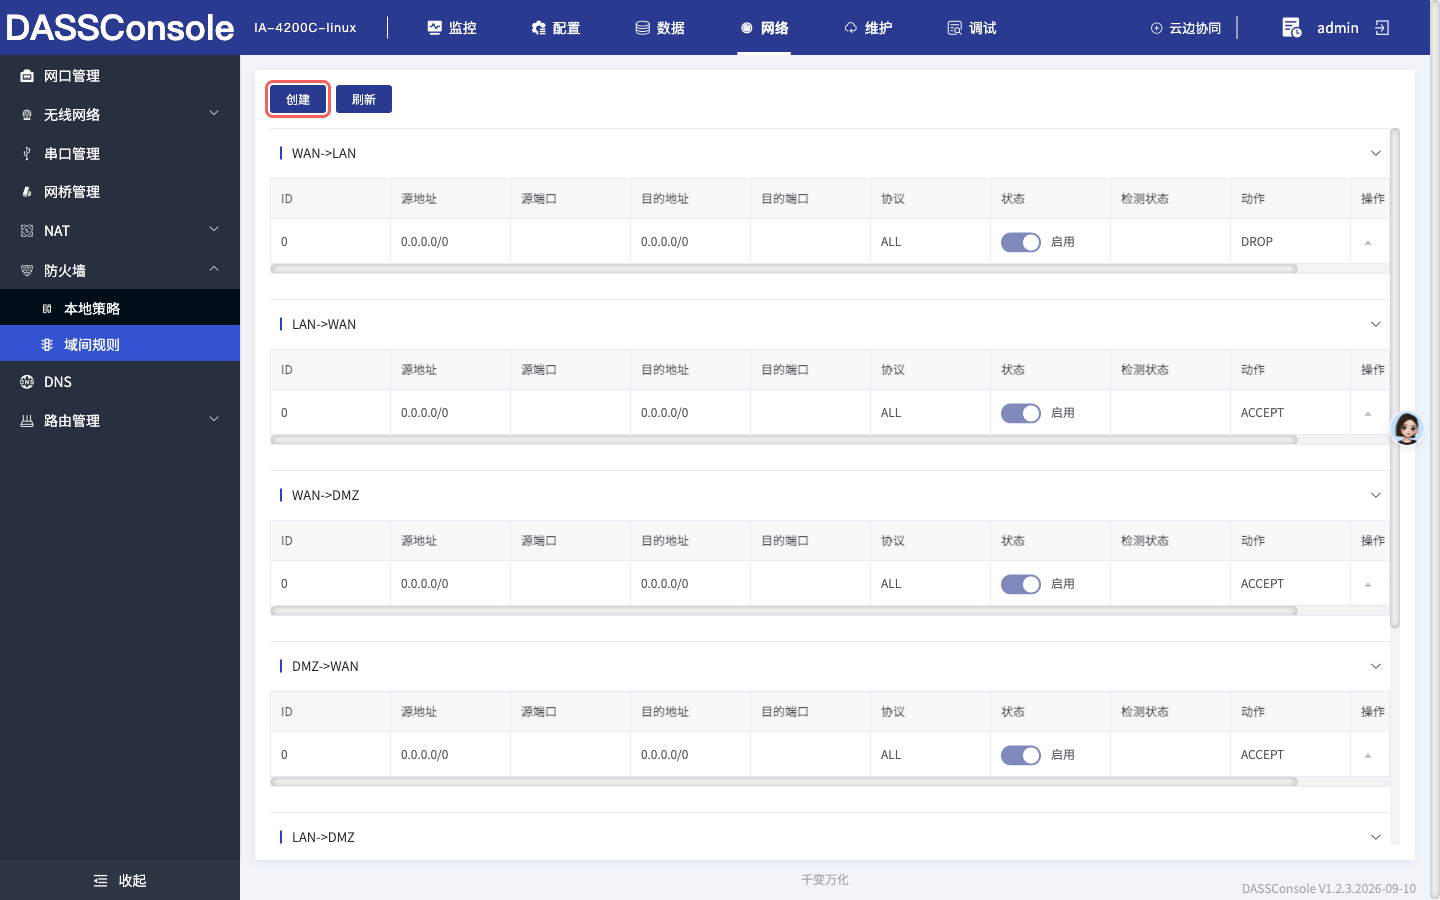
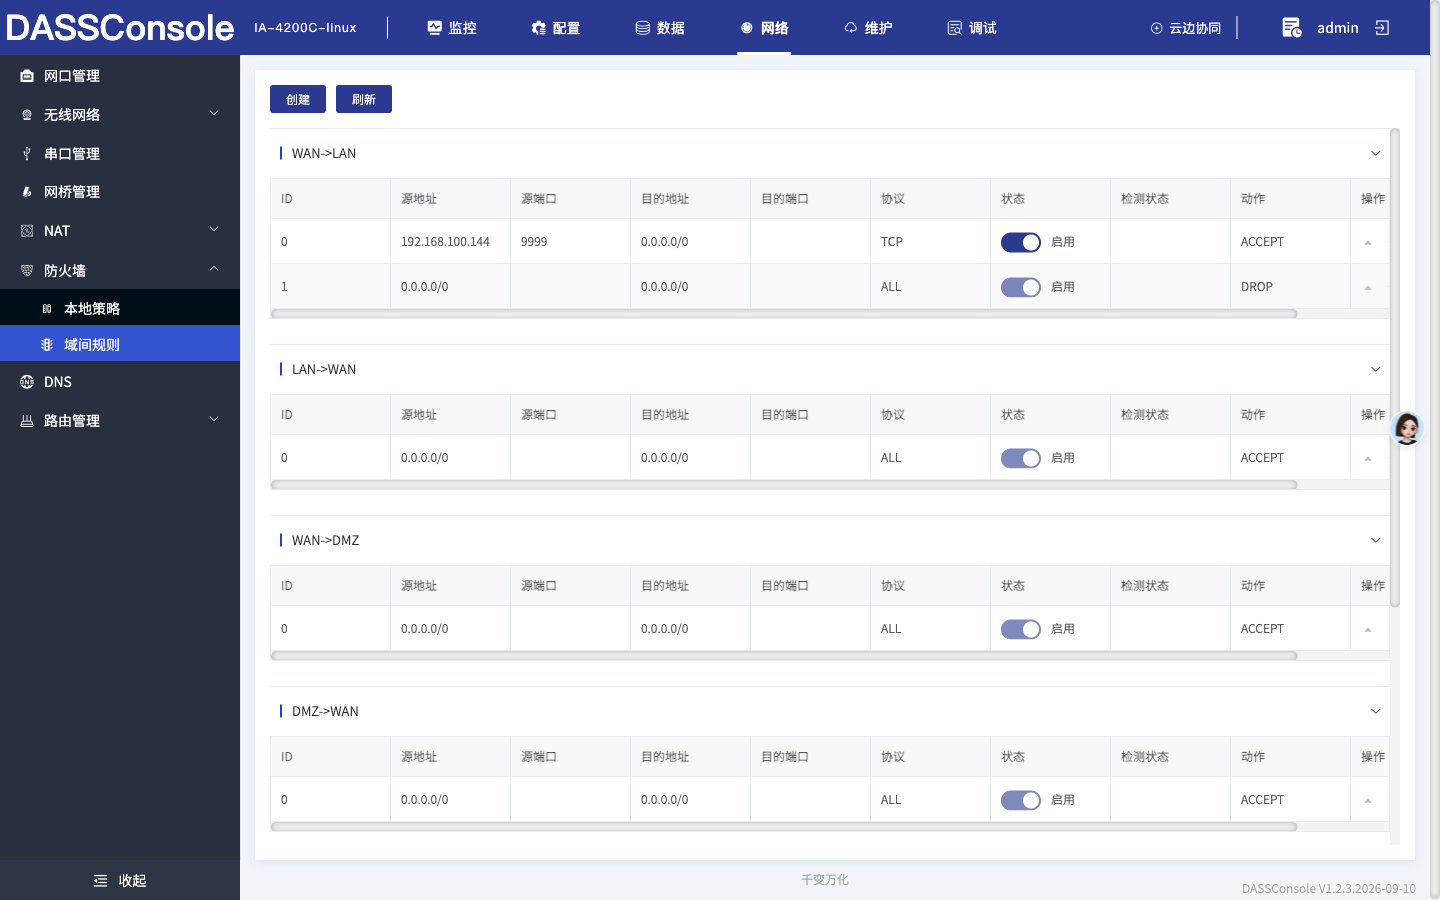
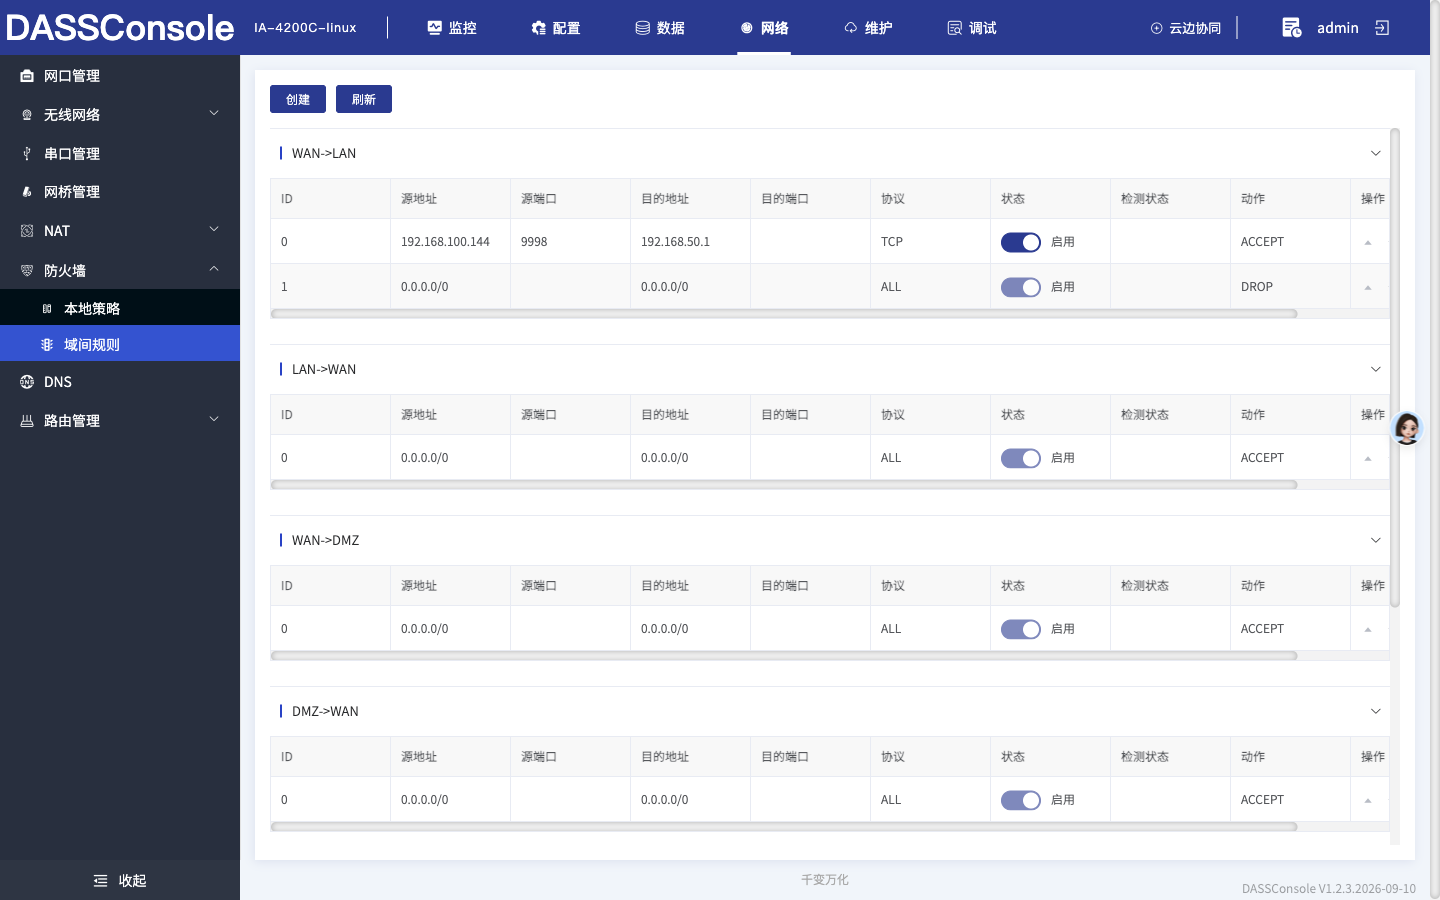
【操作】:点击【创建】按钮进入创建页面,填写配置信息,填写完点击【确定】。创建成功后,系统默认为启用状态。
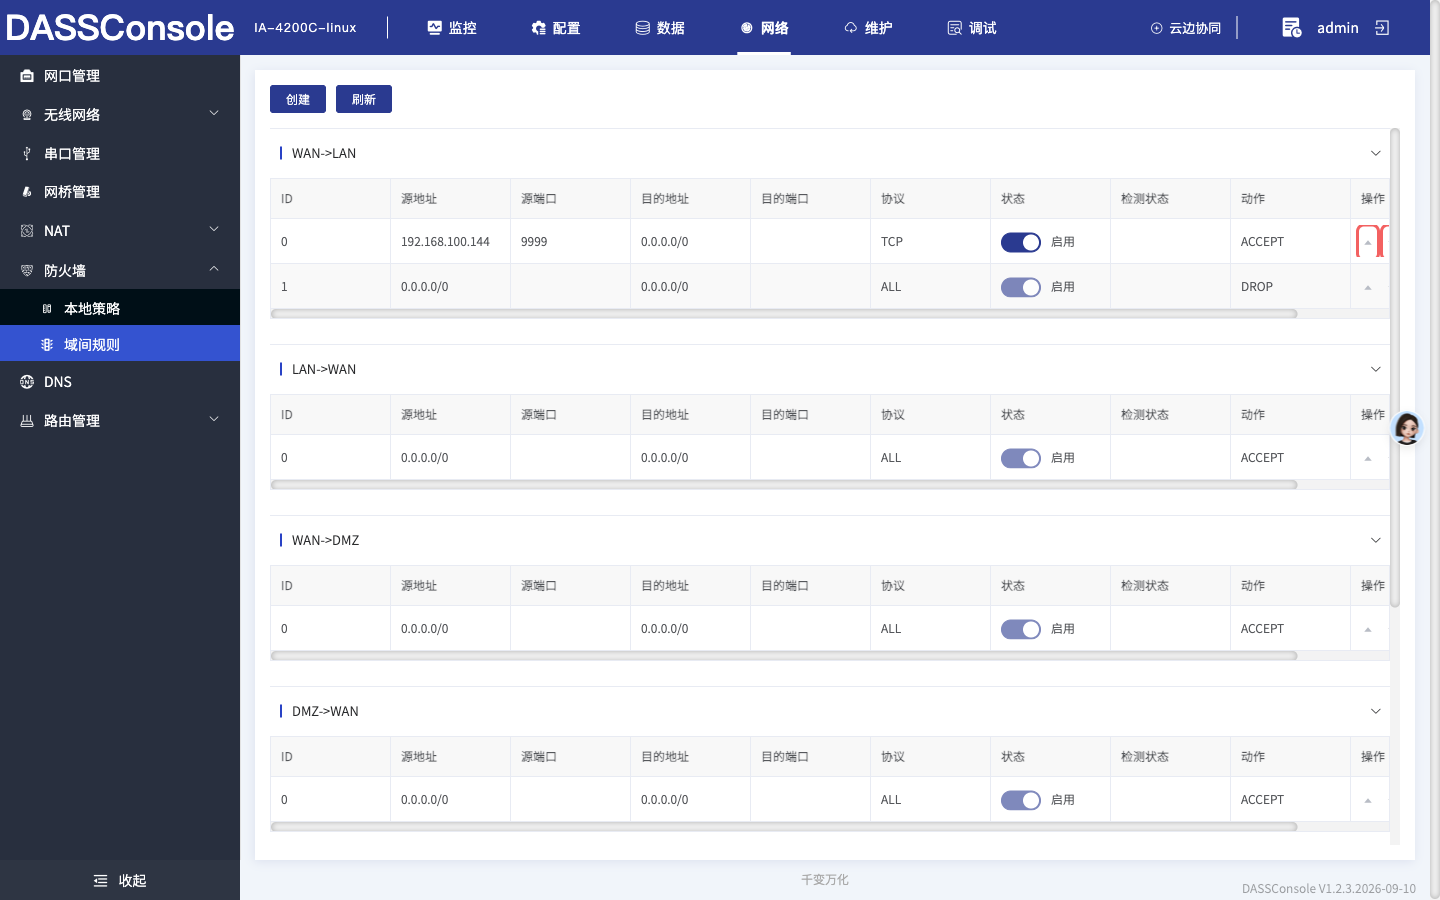
调整规则优先级
【说明】:用于调整规则的执行先后顺序。
【操作】:点击行内的【上移】或【下移】按钮调整规则优先级(图标按钮,悬停显示名称)。
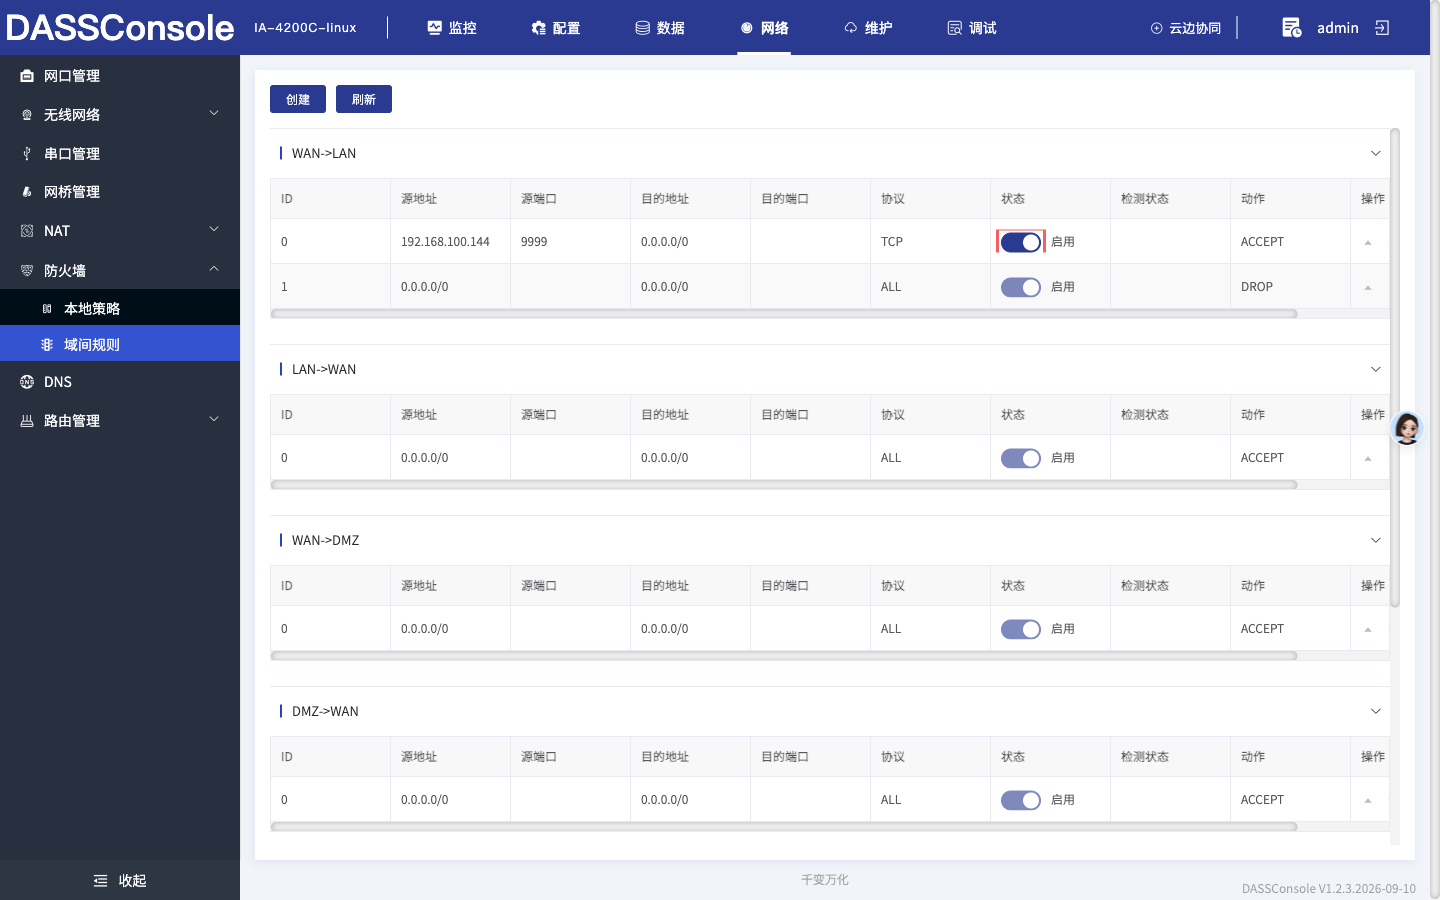
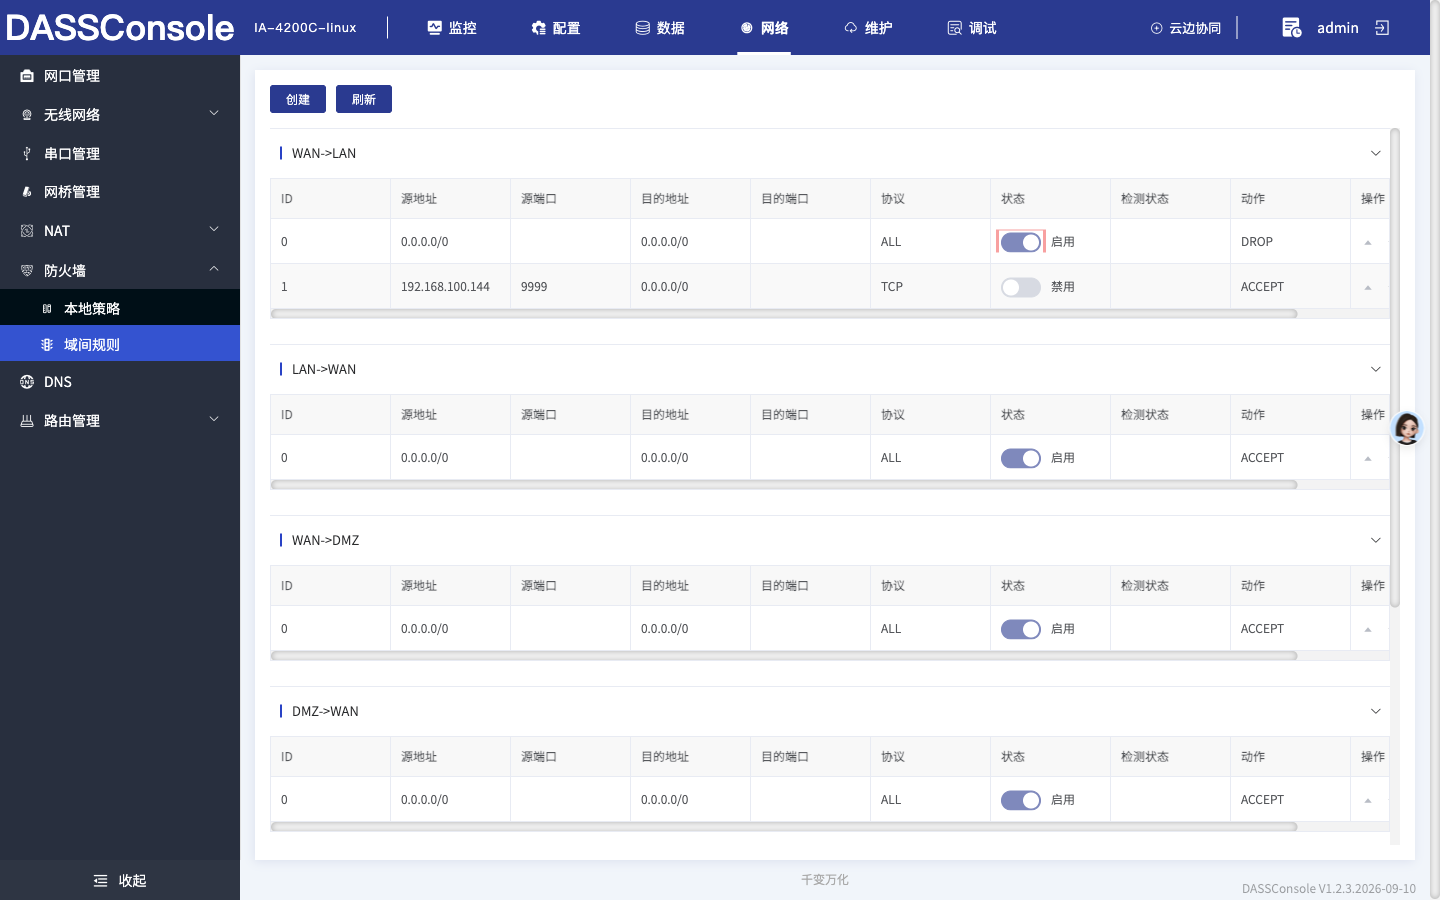
启停域间规则
【说明】:用于设置启用 / 禁用状态,禁用状态下将跳过该条规则的匹配。
【操作】:点击启停开关,即可进行状态切换。
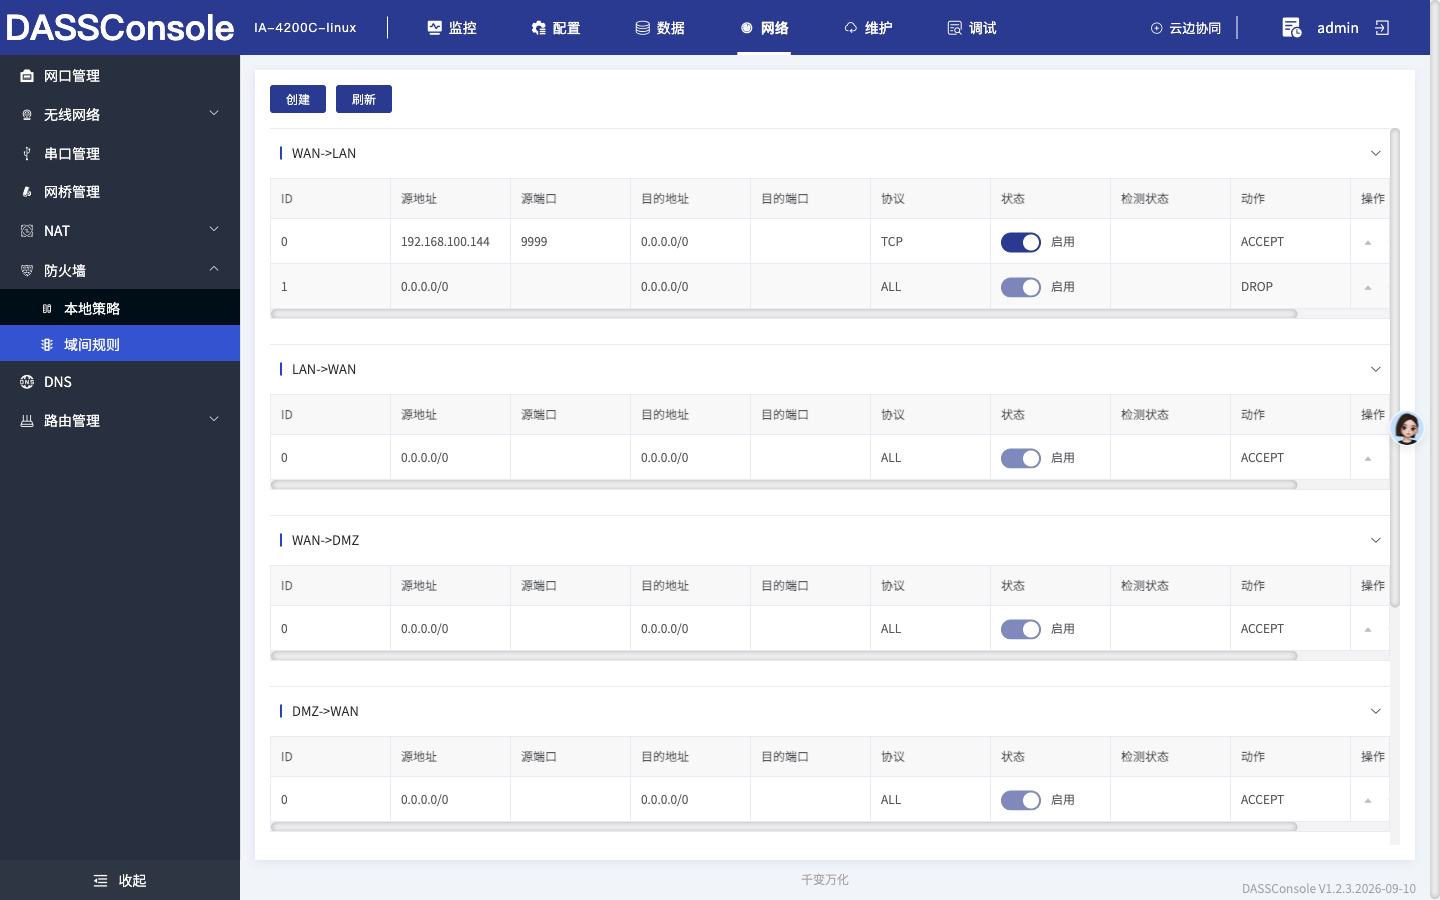
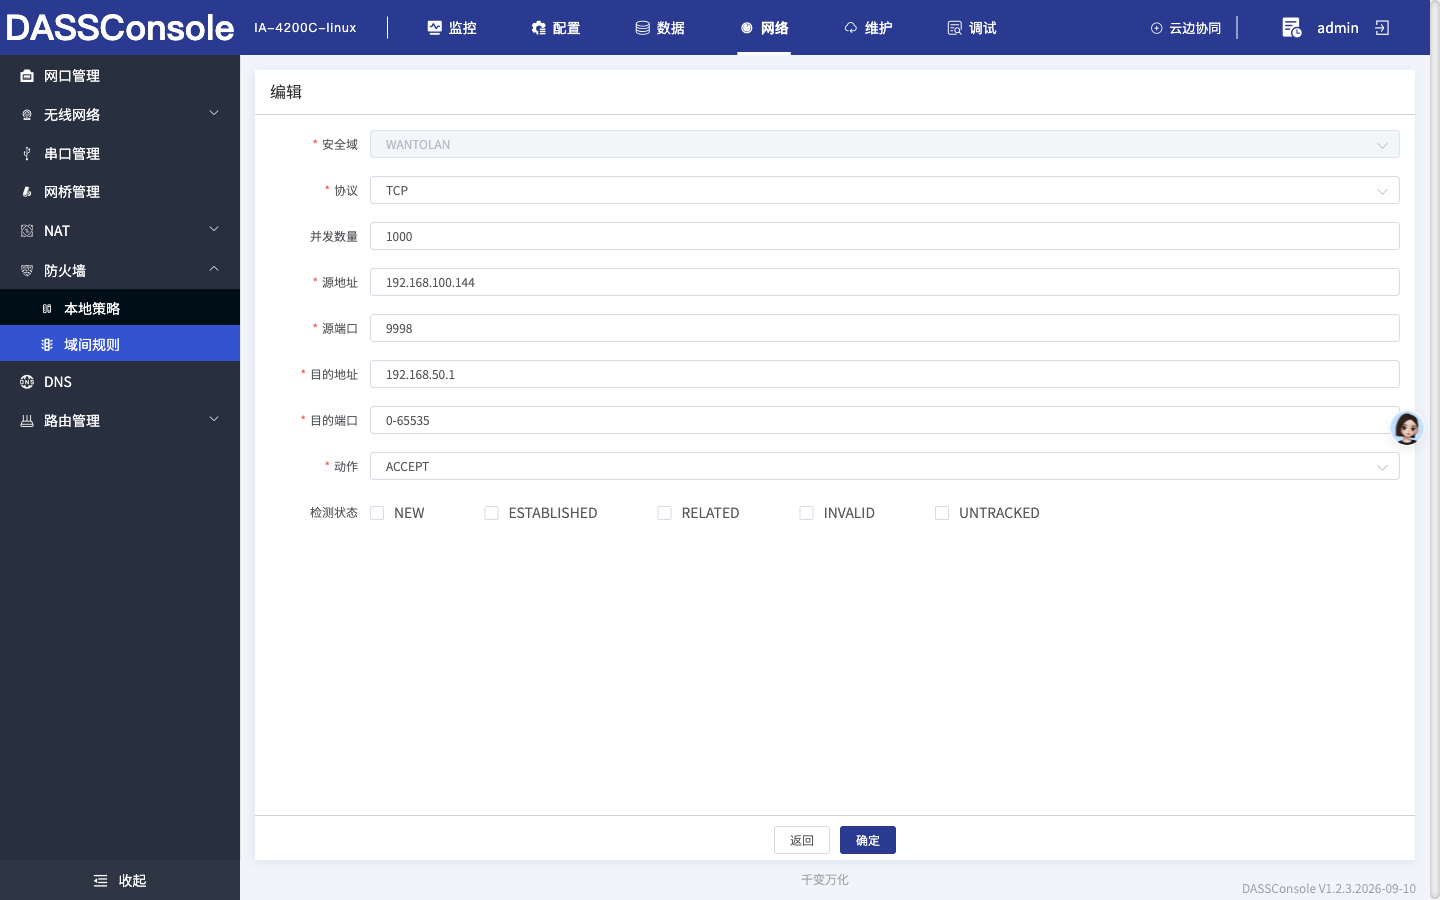
编辑域间规则
【说明】:单条规则可进行修改操作。安全域不可修改,其余均可修改。
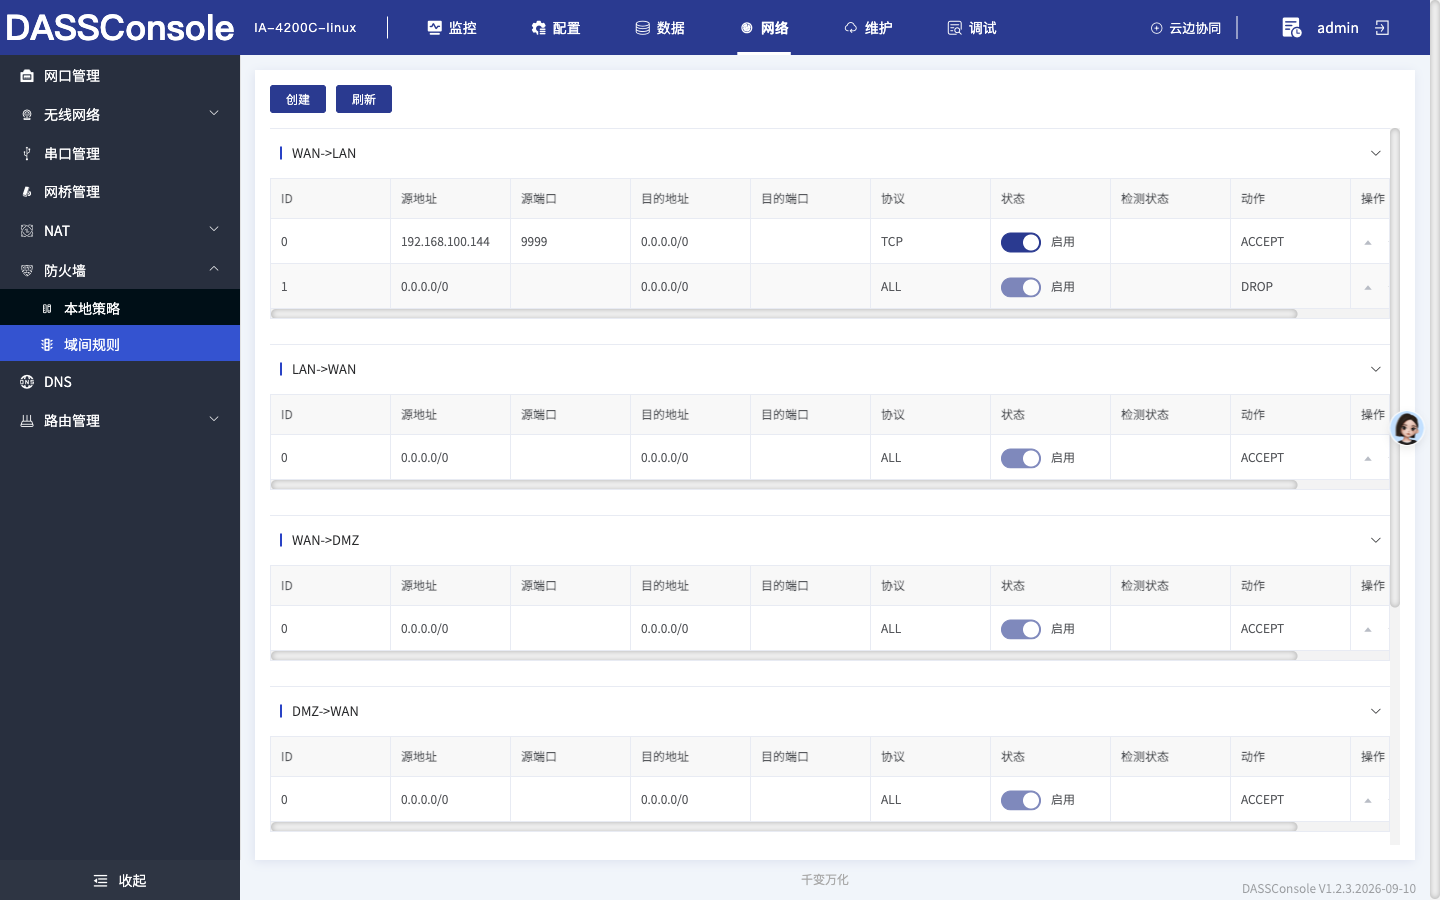
【操作】:点击行内【编辑】按钮(图标按钮,悬停显示名称),修改域间规则内容,点击【确定】即可保存修改。
已知表现:进入编辑页时,「安全域」显示为连写形式(如
WANTOLAN),「目的端口」可能显示为空——保存前需手动补填目的端口,否则保存不会生效;安全域不可修改。
删除域间规则
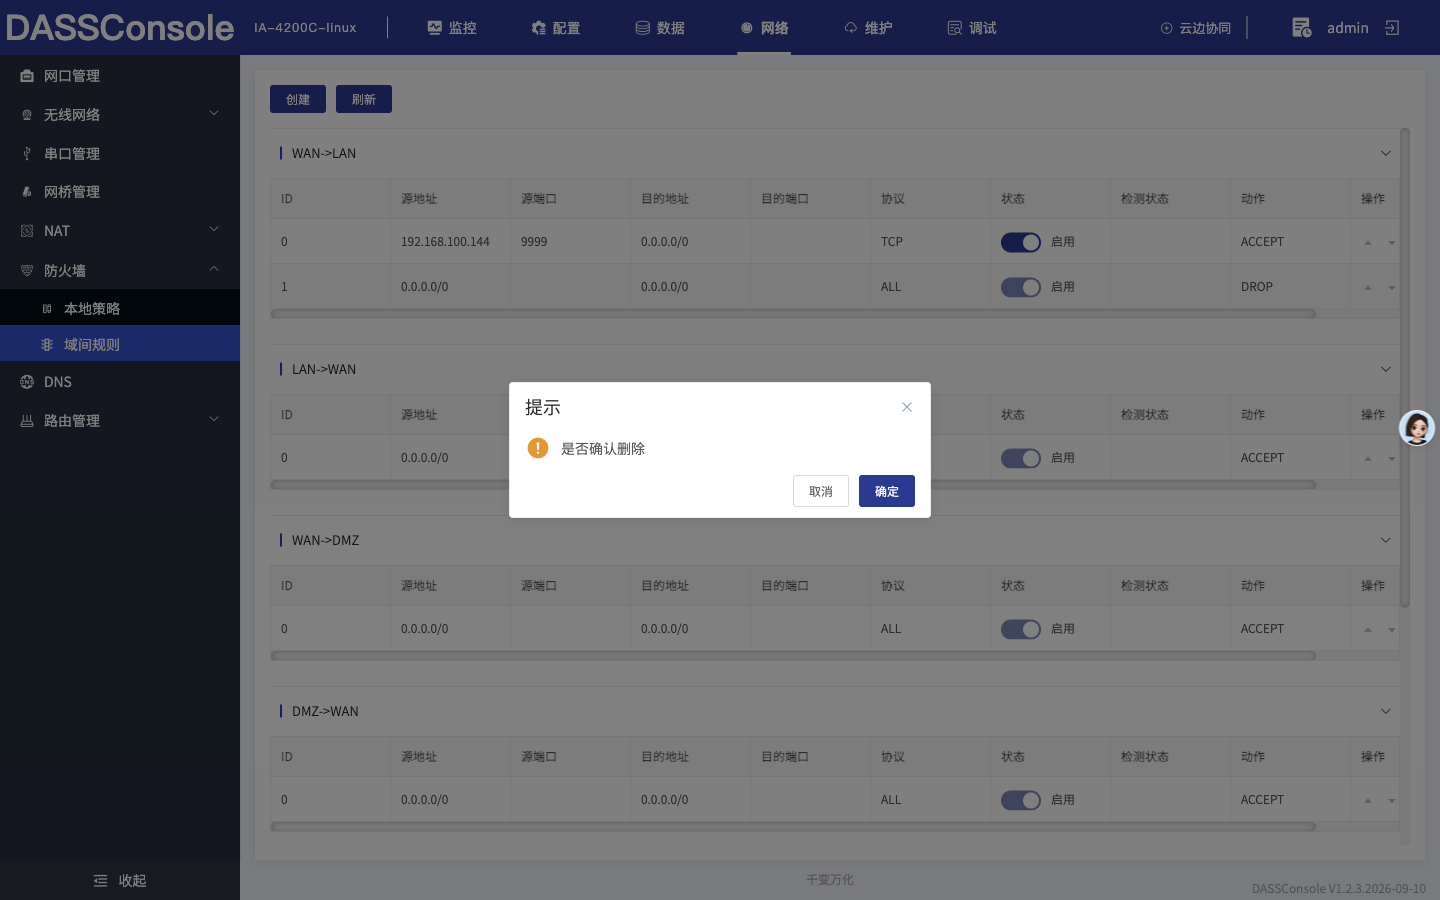
【说明】:单条规则可进行删除。
【操作】:点击行内【删除】按钮(图标按钮),在提示框中点击【确定】即可。确认框文案为 提示 + 是否确认删除。
参数说明
| 项 | 说明 |
|---|---|
| 源 / 目的安全域 | 规则的匹配对象 |
| 动作 | 放行 / 拒绝 |
| 匹配条件 | 协议、端口 |
| 优先级 | 匹配顺序 |
| 启停 | 是否生效 |
注意事项
✅ 允许:创建 / 编辑 / 删除规则、启停、调整优先级。
❌ 禁止 / 需谨慎:
- ⚠️ 警告 规则依赖安全域划分:调整网口安全域会连带影响已有规则的效果;
- ⚠️ 注意 与「本地策略」的区别:本页管跨域转发(FORWARD),本地策略管盒子自身收 / 发(INPUT / OUTPUT);
- ⚠️ 注意 优先级顺序错误会出现"放行了却不通"。
示例
只放行办公域访问生产域的 Modbus 端口:
- 「网络 → 域间规则」→【创建域间规则】;
- 源安全域
办公域,目的安全域生产域,动作放行,协议TCP,端口502; - 再建一条默认拒绝(放在放行规则之后);
- 验证:办公网能访问生产设备 502 端口,其他端口被拒。
常见问题及解决方法
| 现象 | 原因 | 处置 |
|---|---|---|
| 规则不生效 | 网口未归入安全域 / 优先级问题 | 先配安全域,再核对优先级 |
| 配完业务不通 | 拒绝规则范围过大 | 缩小拒绝范围或调整优先级 |
| 与本地策略混淆 | 两者作用对象不同 | 跨域用本页;盒子自身访问用「本地策略」 |
相关命令/接口
→ 网络模块接口未收录(由 hms-network 服务提供,随服务版本变化);网络排障请结合「诊断」页与「系统服务 → 下载日志」
安全声明
⚠️ 警告 域间规则决定网络隔离边界:放宽前请评估跨域攻击面,收紧前请确认跨域业务依赖。