 帮助中心
Appearance
虚拟服务器
适用版本:DASS5(当前版本)
前提:已登录 DASSConsole;已知外部地址与内部设备的地址、端口
【说明】:用于把外部网络中的请求转发到内部网络中的特定设备,使外部设备可以与内部设备通信,而内部设备仍隐藏在私有网络中,兼顾连通性与安全性。
【入口】:网络 → NAT → 虚拟服务器
页面提供【新增虚拟服务器】【编辑虚拟服务器】【删除虚拟服务器】三项操作。
功能概述
把外部网络中的请求转发到内部网络中的特定设备(端口映射),使外部设备能与内部设备通信,同时内部设备仍隐藏在私有网络中,兼顾连通性与安全性。
核心价值:不用给内网设备配公网地址,也能让外部按需访问指定端口。
使用场景
- 从外部访问现场某台设备(远程调试 PLC、摄像头、上位机等);
- 只开放个别端口给外部,其余保持不可见。
前置条件
- 已登录;已知外部地址与内部设备的地址、端口;
- 内部目标设备的端口已在监听;
- 已评估该端口对外暴露的安全影响。
新增虚拟服务器
【说明】:新增一条端口转发规则。
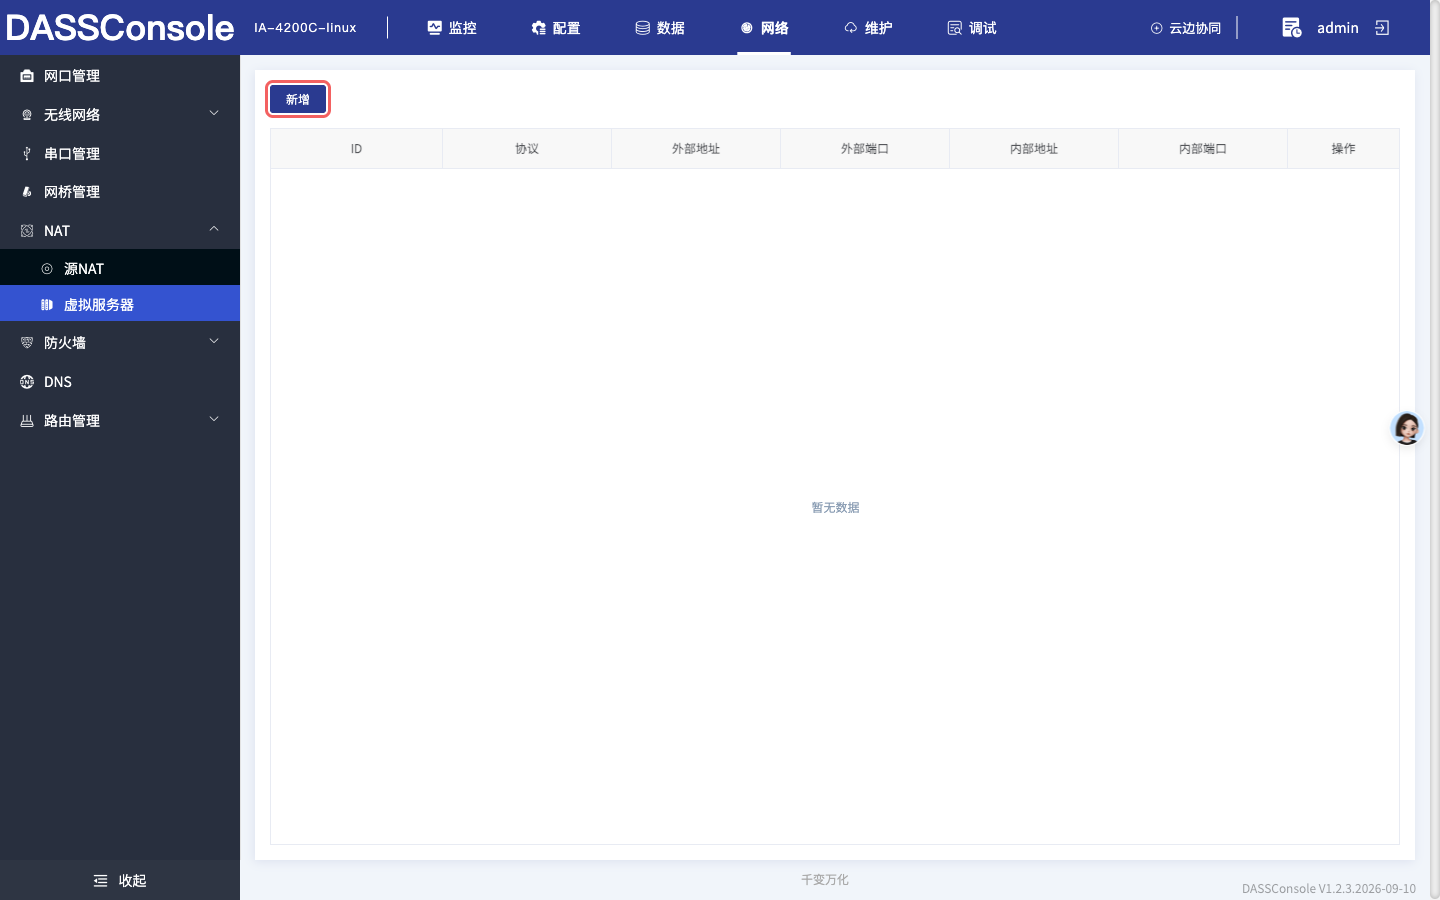
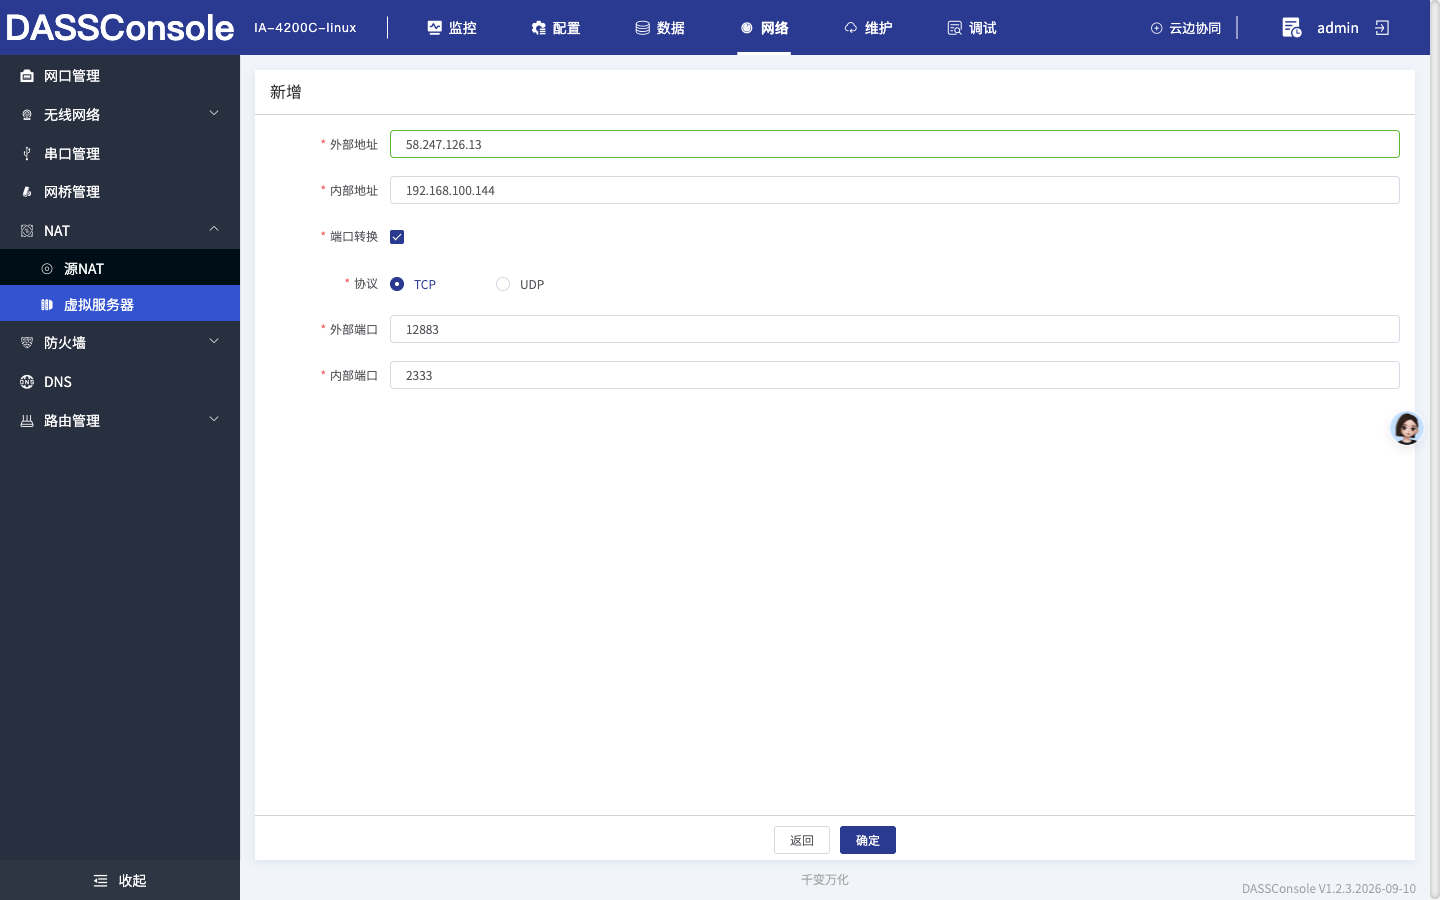
【操作】:点击【新增】,进入新增页面,填写配置信息,填写后点击【确定】按钮。
| 配置项 | 说明 |
|---|---|
| 外部地址 | 示例 58.247.126.13,输入框 placeholder 为「请输入IP地址」 |
| 内部地址 | 示例 192.168.100.144,输入框 placeholder 为「请输入IP地址」 |
| 端口转换 | 可选项。不勾选则不进行端口转换,此时无需填写协议、外部端口、内部端口(协议、外部端口、内部端口在勾选前是禁用状态) |
| 协议 | TCP、UDP |
| 外部端口 | 示例 12883 |
| 内部端口 | 示例 2333 |
编辑虚拟服务器
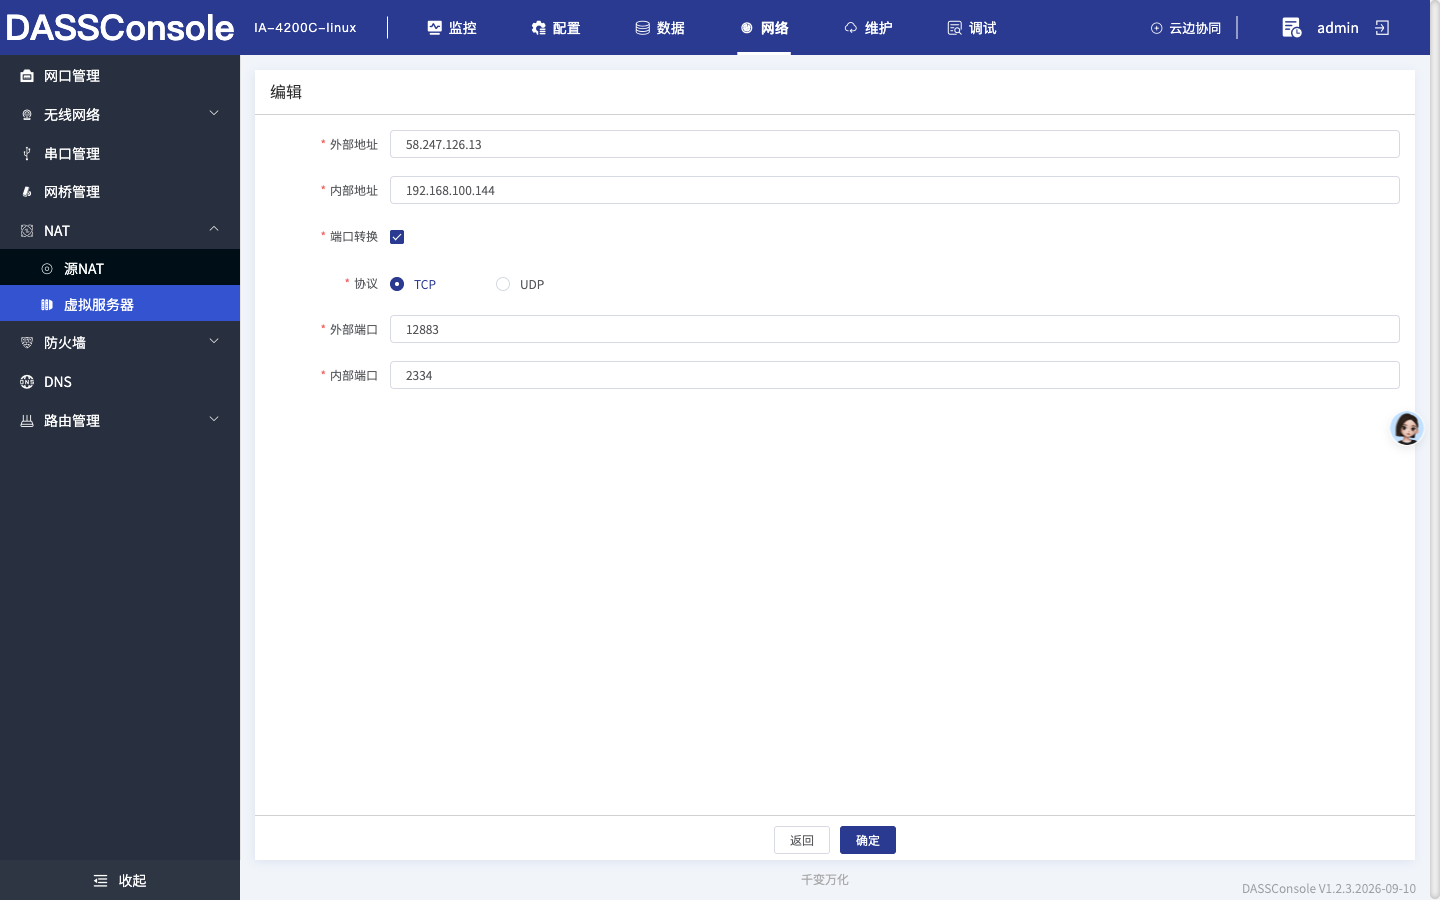
【说明】:可用于重新编辑虚拟服务器的配置信息。
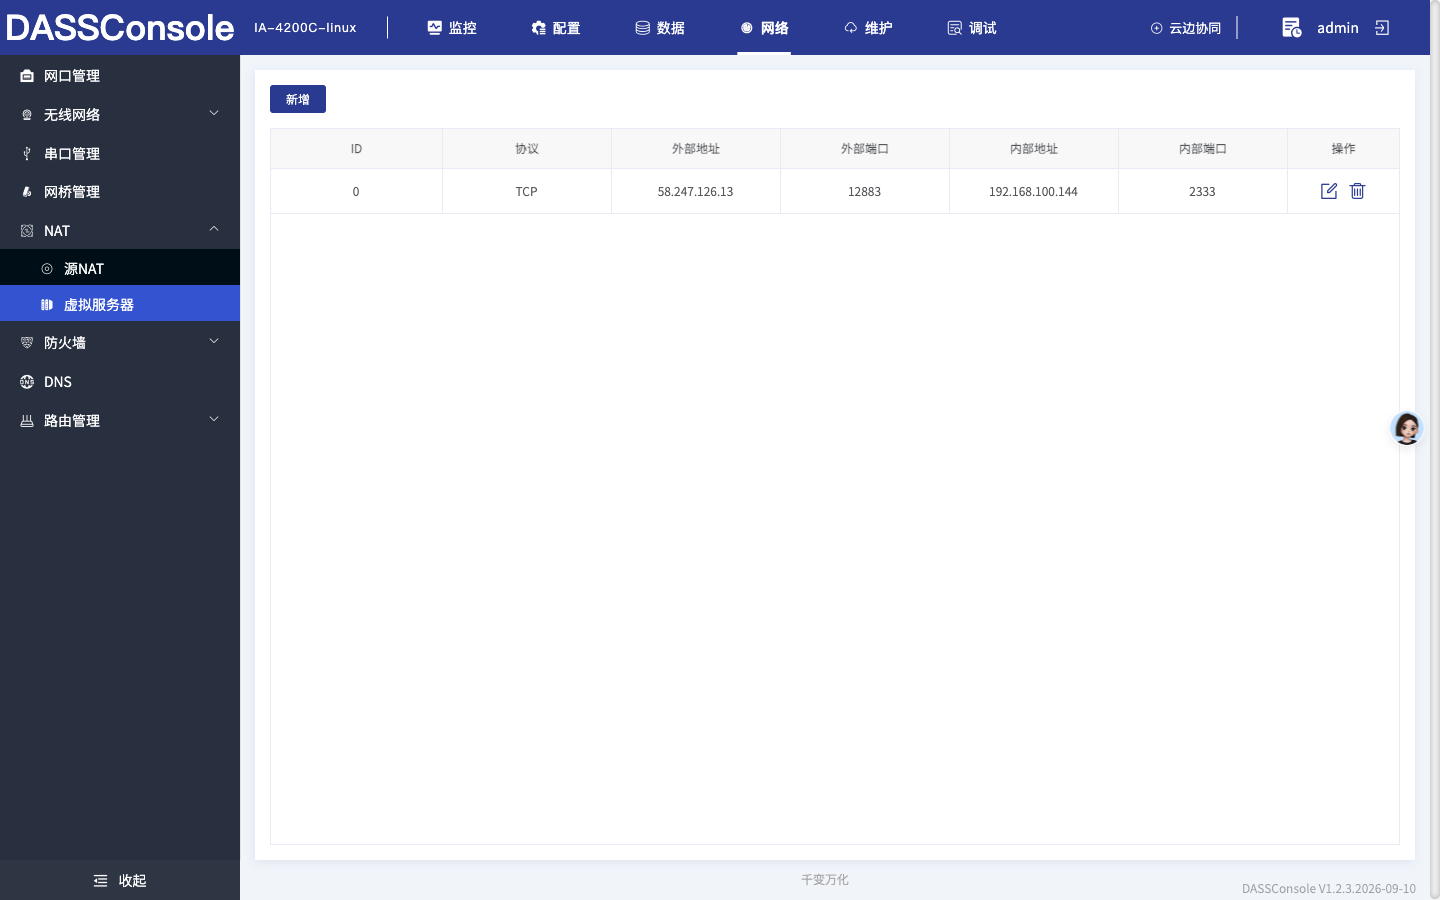
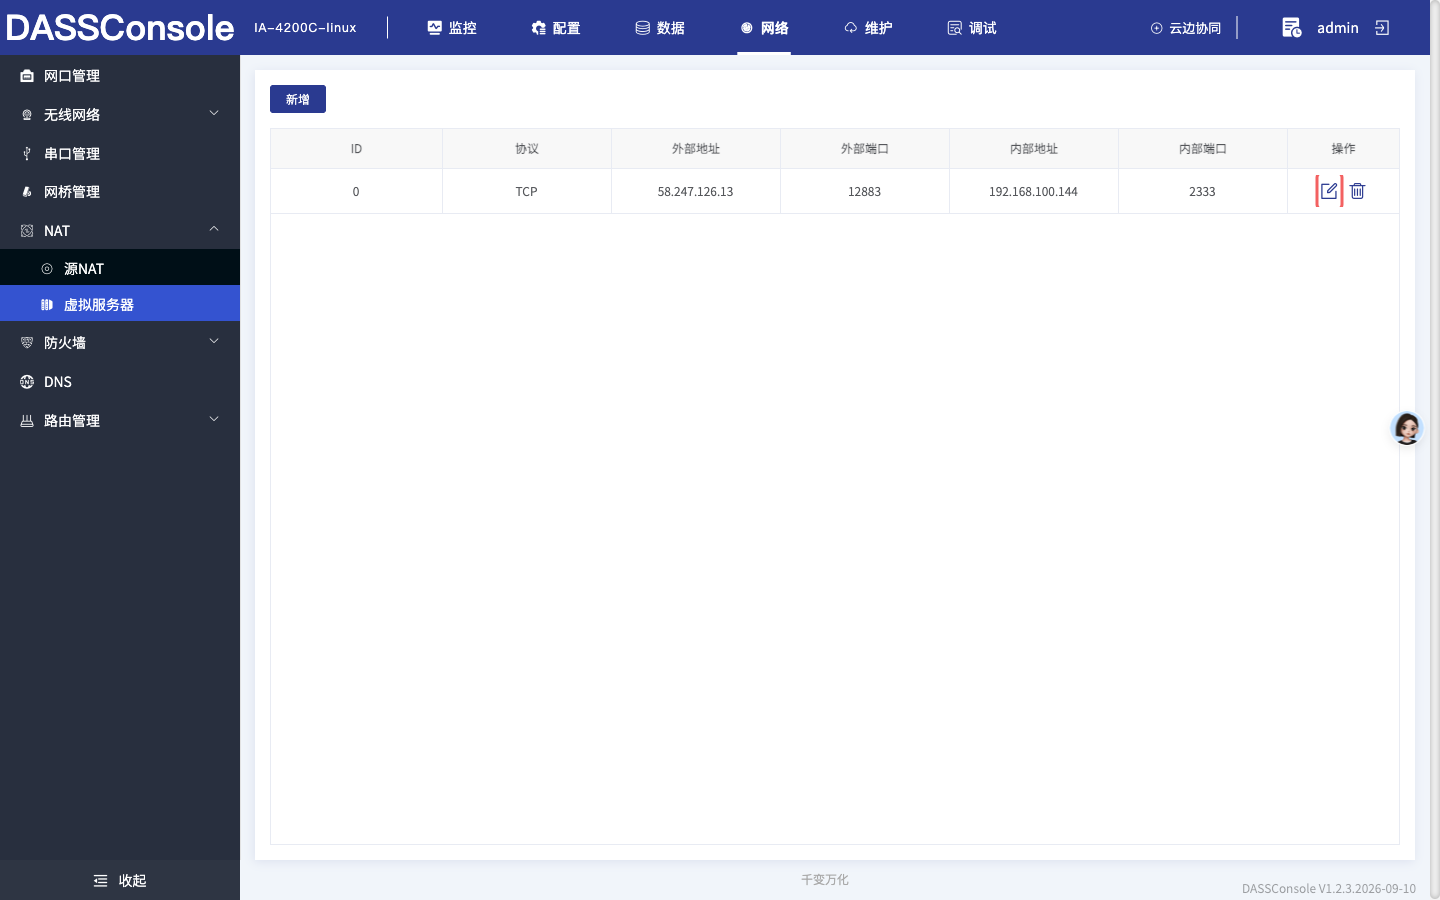
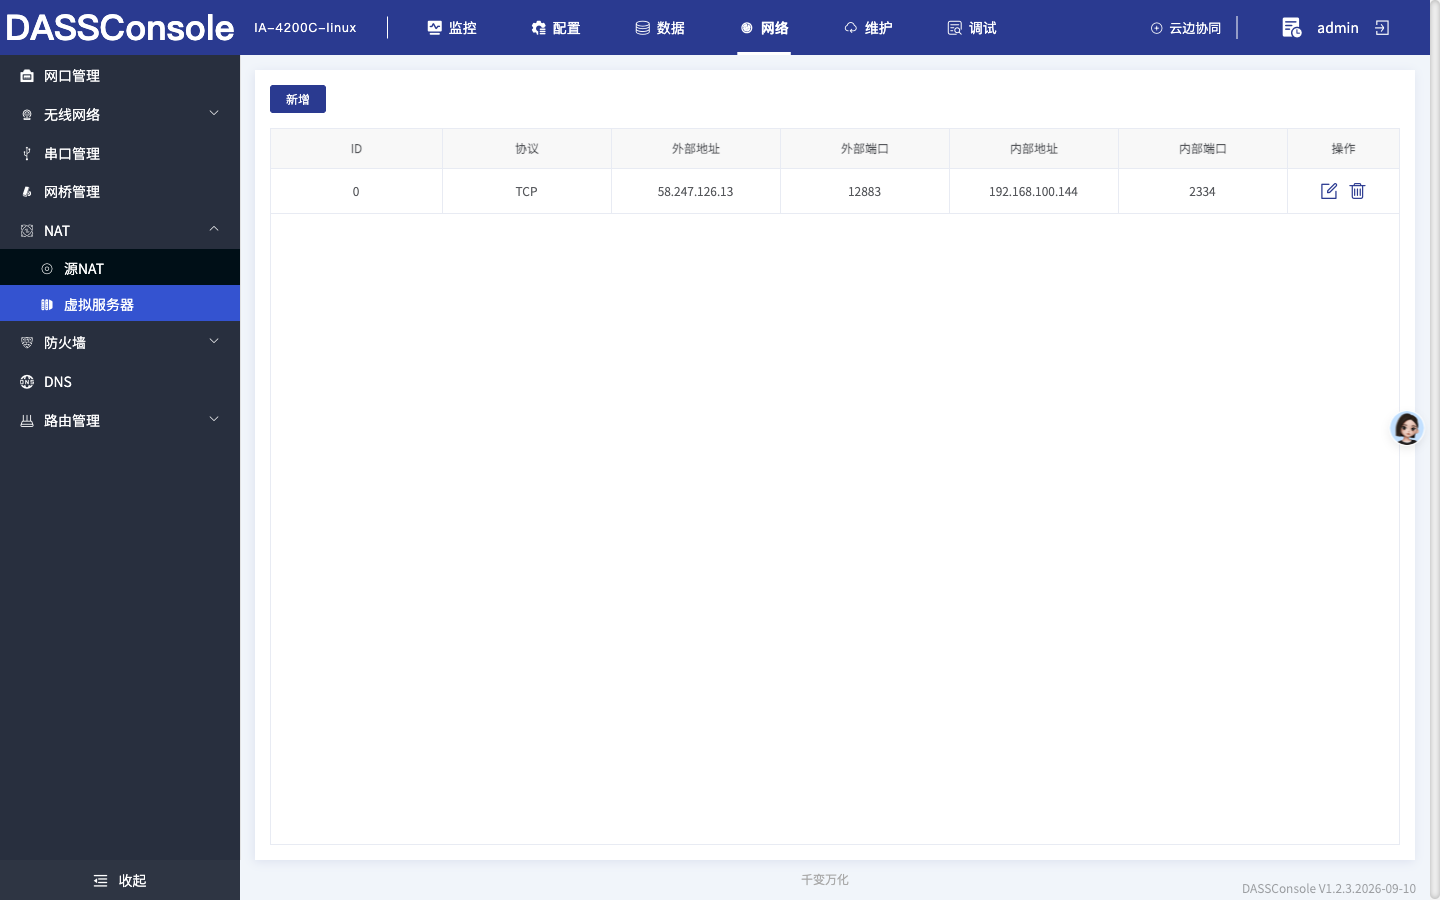
【操作】:选择一个需要编辑的虚拟服务器,点击行内【编辑】按钮(图标按钮,悬停显示「编辑」),编辑完点击【确定】。
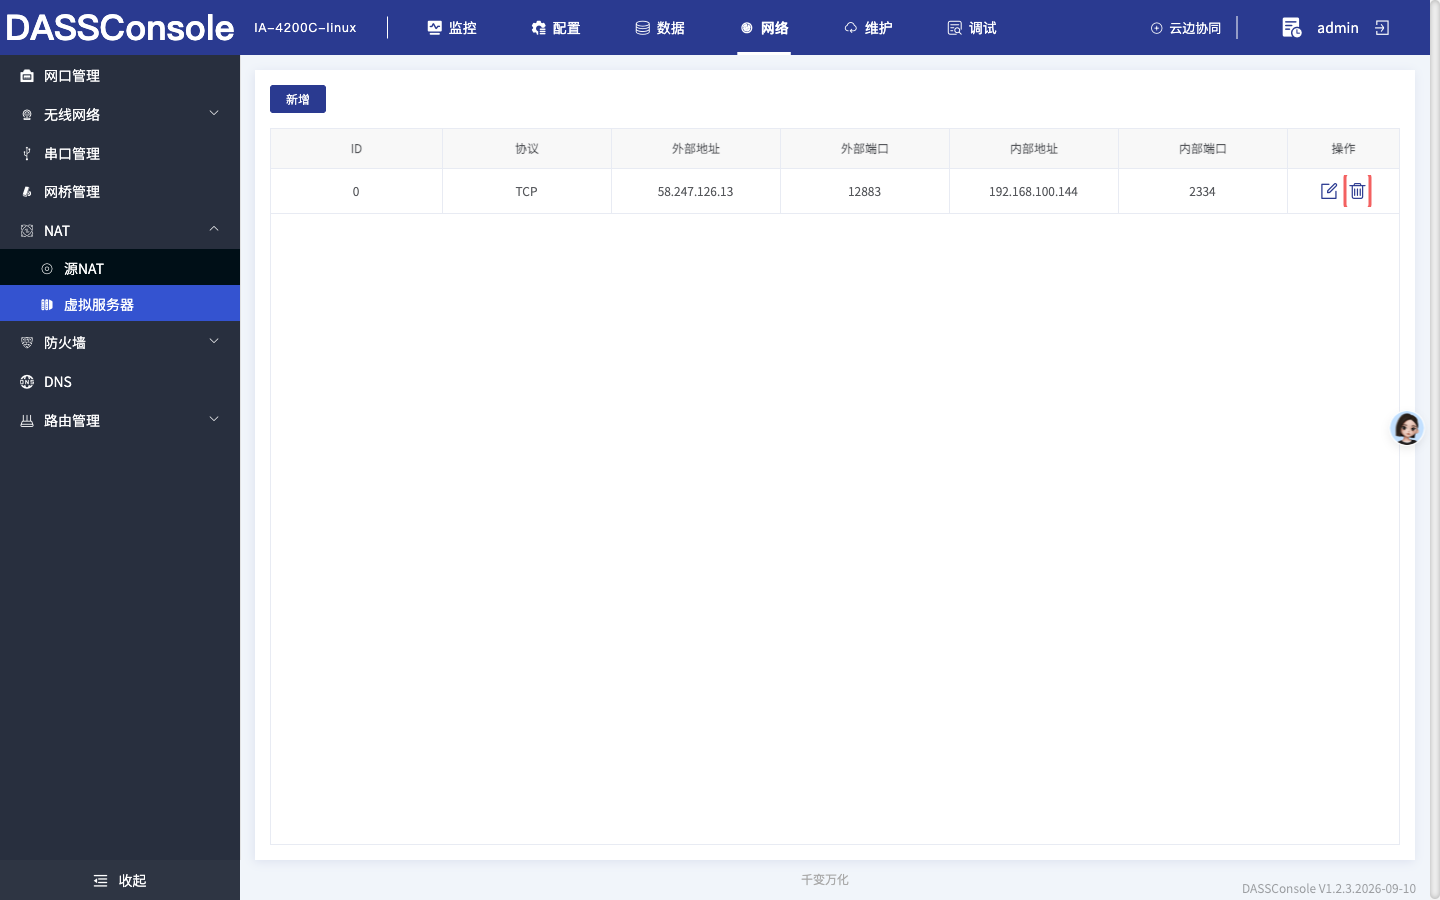
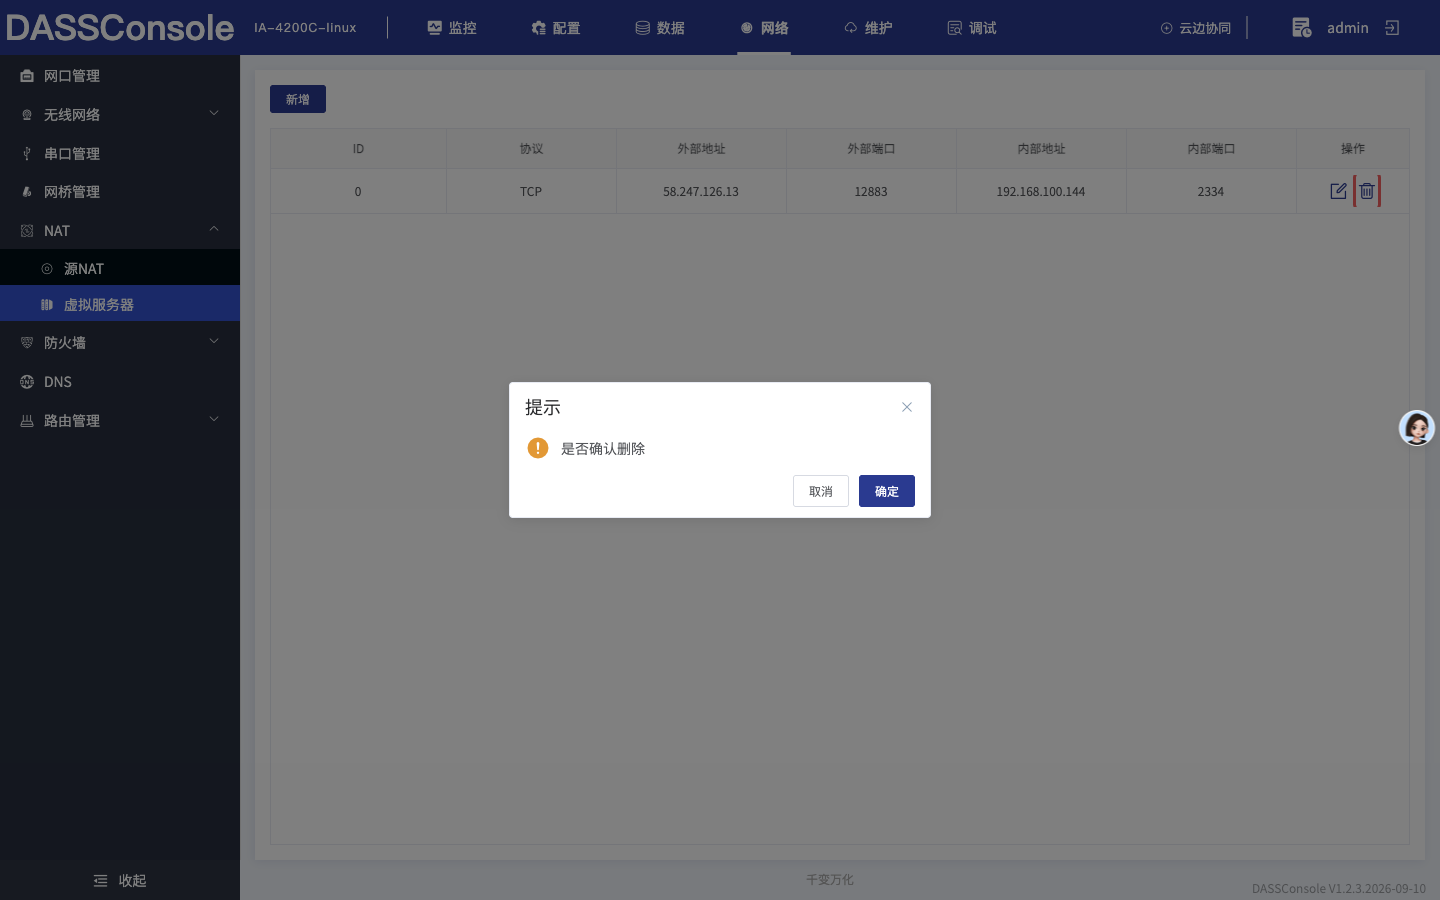
列表行内的【编辑】【删除】都是图标按钮(无文字),鼠标悬停才会显示名称。
删除虚拟服务器
【说明】:可用于删除不再使用的虚拟服务器。
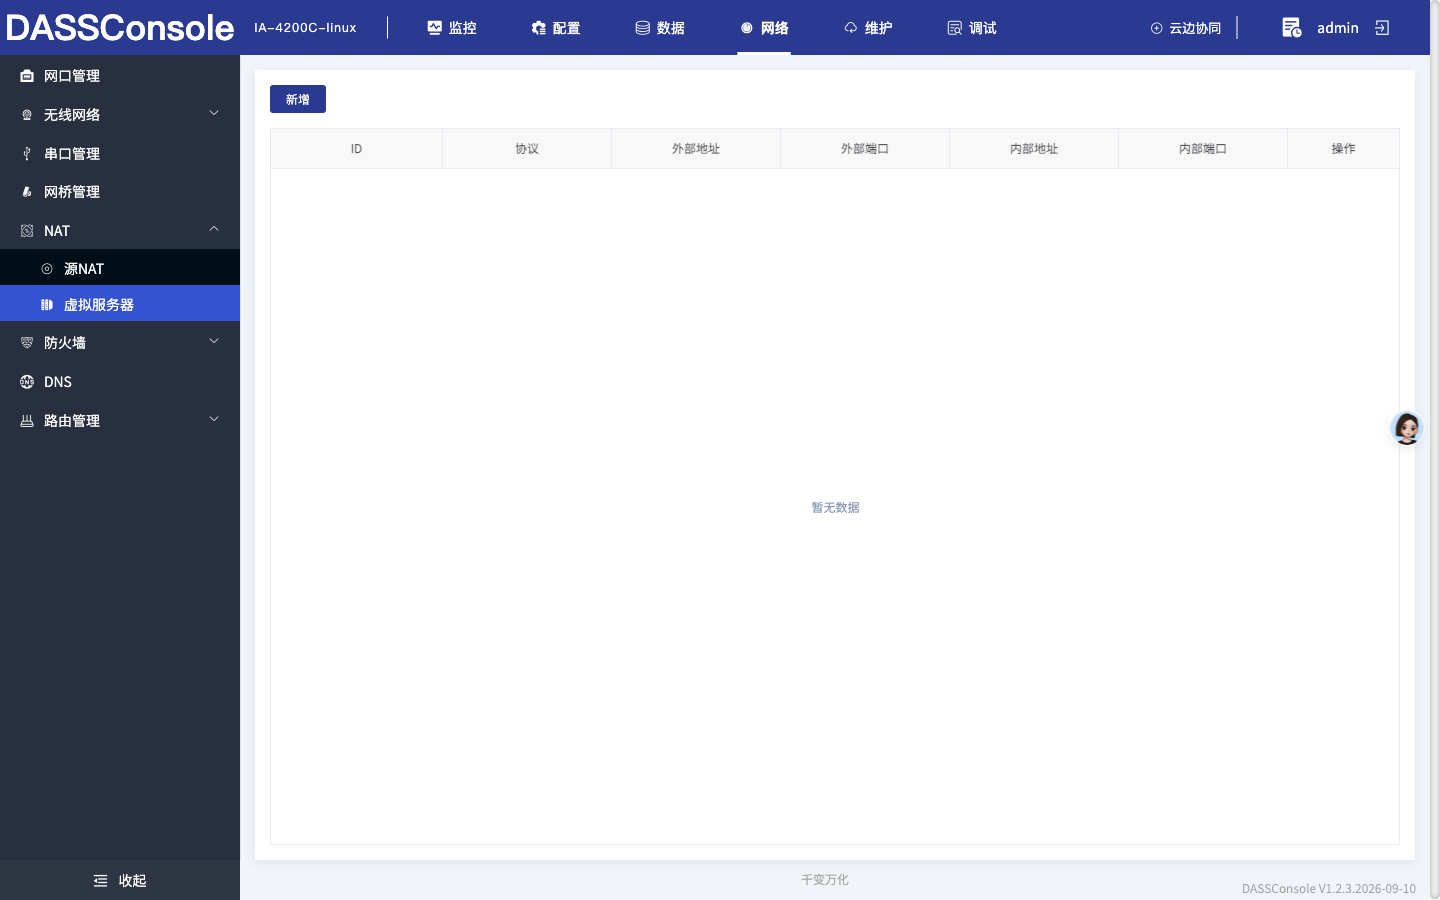
【操作】:选择一个需要删除的虚拟服务器,点击【删除】,并在提示框中点击【确定】即可。
参数说明
| 项 | 说明 |
|---|---|
| 外部地址 / 端口 | 外部访问入口 |
| 内部地址 / 端口 | 被映射的内部设备与端口 |
| 协议 | TCP / UDP(按页面选项) |
注意事项
✅ 允许:新增 / 编辑 / 删除虚拟服务器。
❌ 禁止 / 需谨慎:
- ⚠️ 警告 对外暴露内部设备会扩大攻击面:只映射必要端口,并配合本地策略限定来源;
- ⚠️ 注意 暴露出去的服务务必修改默认口令。
示例
把外部 18095 映射到内部管理地址的 8095:
- 「网络 → 虚拟服务器」→【新增虚拟服务器】;
- 外部端口
18095,内部地址192.168.100.10,内部端口8095,协议 TCP; - 保存;
- 验证:从外部用
https://<公网地址>:18095访问到该内部设备的控制台。
常见问题及解决方法
| 现象 | 原因 | 处置 |
|---|---|---|
| 映射后访问不通 | 内部主机不可达 / 端口未监听 / 被策略拦截 | 逐层排查:先在内部直连访问,再看策略 |
| 时通时不通 | 内部地址变化(DHCP) | 给内部设备配静态地址 |
相关命令/接口
→ 网络模块接口未收录(由 hms-network 服务提供,随服务版本变化);网络排障请结合「诊断」页与「系统服务 → 下载日志」
安全声明
⚠️ 警告 这是把内网设备暴露到外部的操作:最小化端口、限定来源、改默认口令,三件事都要做。